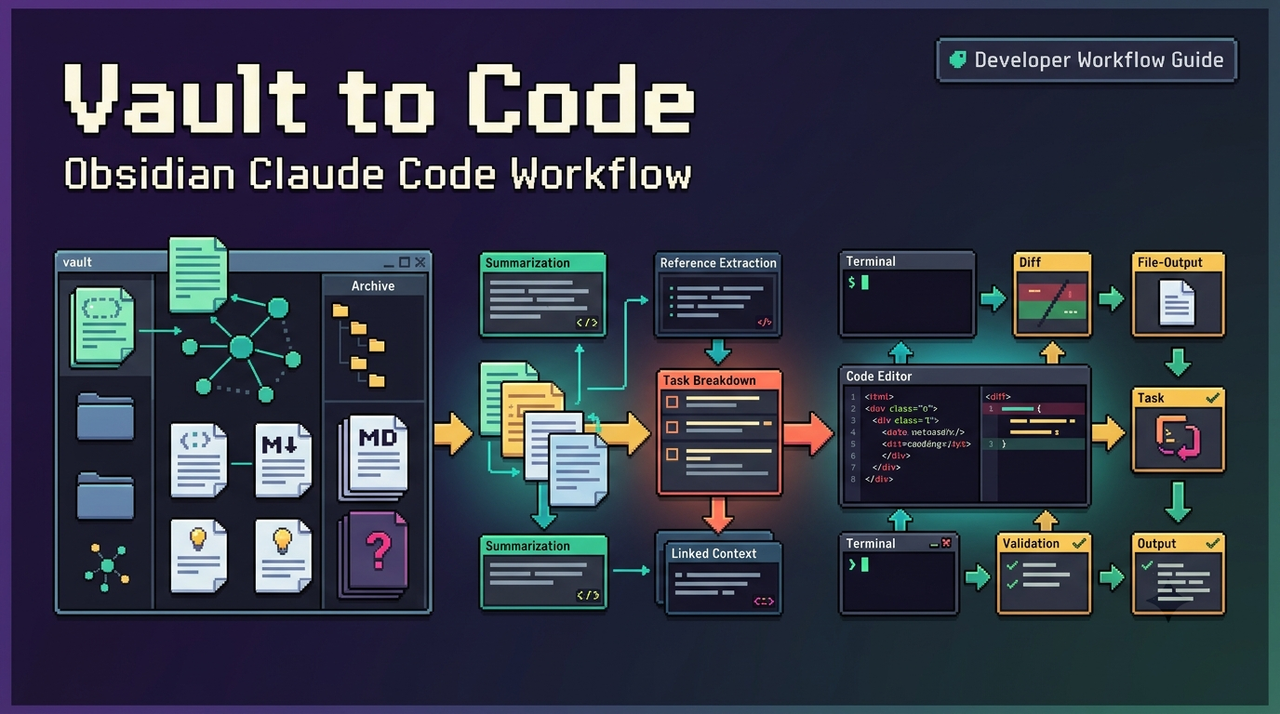
一個 Obsidian Claude Code 工作流程不需要將你的整個資料庫變成「代理記憶」。我會保持範圍更小:檢索一個已批准的架構決策記錄,在一個版本庫中應用該決策,審查程式碼和測試證據,然後將一個實施記錄附加回 Obsidian。
那個界限很重要。Obsidian 可以作為有用的編碼代理知識庫,因為源筆記保持可見且可編輯,而 Claude Code 可以利用其自身的權限和工作樹控制對存儲庫進行操作。風險部分是在檢索悄然變成無限制保管庫訪問,或者代理在任何人檢查實際變更之前就回寫時發生的。
我是莉娜。我停下來是因為最乾淨的工作流程並不是最自動化的那一種。它是每一次交接都很明顯的那一種。
| 階段 | 代理訪問 | 人工門檻 |
|---|---|---|
| 讀取 | 一個 ADR 透過範圍 CLI 讀取 | 確認精確的筆記與決策 |
| 應用 | 一個倉庫或獨立工作樹 | 審查差異與驗證 |
| 附加 | 僅審查過的證據 | 核准最終保險庫寫入 |
定義保險庫到代碼的任務
取得一個架構決策紀錄
從一個 ADR 開始,而不是“所有相關的專案背景”。假設有一個名為 Engineering 的虛構保管庫,決策存儲在 Architecture/ADR/ADR-0042.md。該資料庫是位於 ~/work/acme-api 的另一個虛構專案。
檢索的目標很簡單:定位 ADR,閱讀其完整內容,並僅給 Claude Code 當前變更所需的決策。Obsidian 目前的 CLI 支援保險庫目標設定、資料夾範圍搜尋、精確路徑目標設定以及檔案讀取。其文件同時指出,當你明確指定保險庫時,vault=<name-or-id> 必須出現在命令之前。
受控查詢可以是:
obsidian vault="Engineering" search query="ADR-0042" path="Architecture/ADR" format=json
obsidian vault="Engineering" read path="Architecture/ADR/ADR-0042.md"
在搜索後使用精確的 path=,而不是依賴簡短的檔名,因為當多個筆記可能解析到相同名稱時,這樣做很重要。這是一個小細節,但它消除了資料庫自動化中意外的大量歧義。
附加一個已審閱的實施說明
回寫不應該變成第二個自主任務。它應該記錄人類已經審查的內容:哪個 ADR 被使用、哪個存儲庫變更代表它、運行了哪些驗證,以及任何仍未解決的限制。
我不會讓 Claude 從其自身敘述中發明“證據”。證據應該來自可檢查的倉庫狀態:最終的差異、測試輸出,並且在適用時,還有提交識別碼。備註可以總結這些事實,但不應取代它們。
準備金庫、儲存庫和命令列介面
在第一次寫入之前備份保險庫。將 ADR 資料夾與個人筆記、憑證、會議紀錄或任何 Claude 不需要的資料分開。對於這個工作流程,我不會透過 Claude Code 的額外目錄訪問來暴露整個保險庫。請改由 Obsidian CLI 執行特定的保險庫讀取,並將 Claude Code 保持在倉庫的根目錄中。
截至2026年9月3日,Obsidian 的官方說明指出,CLI 需要 Obsidian 1.12 安裝程式,目前指定安裝程式版本為 1.12.7 或更新版本。桌面應用程式也必須運行;如果它已關閉,第一次執行 CLI 命令時會啟動它。在發佈命令之前,請檢查目前的 Obsidian CLI 文件,因為 CLI 的行為正是我寧可重新確認而不是輕易假設的細節。
在 Claude 方面,從保守的權限模式開始。Anthropic 目前將 default 記錄為將編輯和大多數 Bash 操作保持在審核之後,同時允許一組內建的只讀命令而不提示。而 plan 則用於在不編輯源文件的情況下探索代碼庫。權限規則也可以明確拒絕對敏感路徑的訪問。
這也與NIST 發布的代理工具使用分類中描述的存取模型一致,該模型在考慮代理系統時將唯讀、受限寫入和更廣泛的寫入存取分開。對於這個開發者知識工作流程,我寧可授予過少的權限並批准一次額外操作,也不願悄悄地給一個程式碼代理訪問它從未需要的資料夾。
在編輯程式碼前檢索上下文
第一個 Claude Code 提示應該是一個閱讀任務,而不是實作任務。給它檢索到的 ADR,並以散文形式要求三件事:架構限制、可能受影響的儲存庫區域,以及任何應阻止編輯的不明確之處。
這會創建一個有用的審查點。如果 ADR 說所有對外的 HTTP 調用都必須使用共享的重試策略,Claude 不應該立即更改五個客戶端。它應該首先確定對外調用的位置以及存儲庫目前使用的是哪個策略。
如果那個判讀是錯的,就停在那裡。如果是對的,進入一個單獨的編輯階段。這就是計劃模式的用武之地:架構決策是背景,但這並不意味著可以隨意更改所有與該主題相關的事情。
執行決策並收集證據
對於非微小的變更,請將工作隔離。Claude Code 現在記錄其自身的 --worktree 工作流程,而 Git 將工作樹定義為共享倉庫歷史的獨立工作目錄。
一個虛構的會議可以這樣開始:
cd ~/work/acme-api
claude --worktree adr-0042-retry-policy
當你需要獨立於 Claude 檢查、列出、修復或移除工作目錄時,目前的 Git worktree 文件 值得隨時參考。
然後給 Claude 一個有界指令:僅在已識別的模組中實施 ADR-0042,保持該範圍外的行為不變,運行倉庫批准的驗證,並報告所需的後續事項,而不是自行擴展任務。
證據應該以最好的方式呈現乏味。閱讀差異。檢查已更改的檔案清單。當更改重要時,親自運行或重新運行相關測試。如果有提交,記錄其識別碼。
根據其當前的文件,Claude Code 也會將對話數據以 JSONL 會話檔的形式本地保存,並在更改之前快照受影響的檔案。我會將其視為用於恢復或回溯會話的操作歷史,而不是實現正確性的證明。
僅在人工審核後回覆
一旦實作通過審查,準備一份簡短的證據記錄。穩定的結構讓日後檢索更容易:
ADR: ADR-0042
Repository: acme-api
Reviewed change: retry policy applied to outbound billing client
Evidence: reviewed diff; targeted tests passed
Commit: <reviewed-commit-id>
Open issue: none
Reviewed by: human
然後將它附加到已知的專案筆記中:
obsidian vault="Engineering" append \
  path="Projects/Acme/API/implementation-log.md" \
  content="\n## ADR-0042 implementation\nADR: ADR-0042\nRepository: acme-api\nEvidence: reviewed diff; targeted tests passed\nCommit: <reviewed-commit-id>\nReviewed by: human"
黑曜石將 append 文件記錄為將提供的內容添加到目標文件,path= 可用於精確的文件選擇。寫入後,請回讀一次筆記。最終的這次讀取成本很低,並且可以在錯誤的資料庫、錯誤的路徑、引用或重複寫入錯誤變成永久項目知識之前捕獲它們。
常見故障與復原
第一個失敗是鎖定了錯誤的保險庫。如果終端位於某個保險庫內,Obsidian 預設會使用該保險庫;否則可能會使用當前活動的保險庫。對於這個工作流程,請明確指定 vault= 並將其放在第一位。
另一個錯誤是給 Claude 的訪問權限超過任務所需。不要僅因為有一個 ADR 存在就添加整個 notes 目錄。保持敏感路徑的拒絕訪問,慎重批准 shell 調用,並避免在普通工作站上使用繞過權限的模式。
工作樹會新增自己的恢復邊界。在恢復舊的編碼會話之前,請檢查 git status 和 git worktree list。Claude Code 目前記錄了自動工作樹創建和清理行為,包括在有變更時的不同處理方式,但我會在發布前再次核實這些細節,而不是將它們視為永久政策。
重試也可能會複製一個實作註解。官方 Obsidian CLI 文件並未將 append 描述為冪等操作。在執行第二次附加之前,請先在目標註解中搜尋 ADR ID 或已審查的提交。
常見問題
黑曜石基座能為 Claude Code 提供結構化上下文嗎?
是的,有條件地。目前 Obsidian CLI 提供 base:query,文件化的格式包括 JSON、CSV、TSV、Markdown 和檔案路徑。如果您的工作流程傳遞它或允許相關命令,Claude Code 可以使用該輸出。這並不是官方文件記載的原生 Obsidian-Claude 整合,因此在將結果視為權威內容之前,請保持查詢範圍有限並檢查返回的內容。
插件生成的命令是否會產生穩定的機器可讀輸出格式?
官方 Obsidian 文件說明 CLI 可以列出插件註冊的命令,並通過命令 ID 執行它們。我沒有找到對任意插件命令的機器可讀方案具有穩定性的官方一般保證。除此之外,我沒有自信的答案,因此我會將輸出契約視為插件特定,而不是假設自動化的穩定性。
Claude Code 能否通過 CLI 檢索嵌入的 Canvas 內容?
目前的 CLI 參考文獻沒有記錄與 Canvas 相關的檢索命令。Obsidian 確實記錄了 .canvas 文件使用開放的 JSON Canvas 格式。因此,原始文件存取為你提供了另一種可能的途徑,但我不會聲稱 Obsidian CLI 目前會對內嵌的 Canvas 內容進行 Claude Code 的語義提取。
當 Claude Code 附加筆記時,wikilink 別名會被保留嗎?
黑曜石文件支持別名檢查和內容附加操作,但我沒有找到專門針對附加過程中保留維基連結別名的已發布保證。如果別名語法很重要,請附加經過審核的精確文本,並立即讀回目標筆記。
Obsidian Headless 可以在這個工作流程中取代桌面應用嗎?
不是作為相同 CLI 工作流程的即插即用替代品。Obsidian 目前將 Headless 描述為包含同步和發布等服務的開放測試版獨立客戶端,而 Obsidian CLI 則控制桌面應用程式。Headless 可以在伺服器上放置同步的保險庫以用於不同的基於檔案的代理工作流程,但官方文件並未將其定位為桌面 CLI 命令完整實現。 (Obsidian)
結論
有用的 Obsidian Claude Code 版本刻意保持精簡:一個 ADR 出現,一個審核過的程式碼變更發生,然後一個證據筆記回來。
這足以讓 Obsidian 成為開發者知識工作流程的一部分,而無需假裝資料庫具有自主記憶,或給予編碼代理對項目知識的永久寫入權限。保持資料庫備份最新,保持權限範圍狹窄,保持工作樹可檢查,並且讓人工審核成為唯一的回寫途徑。
那我暫時就先說到這裡。有趣的問題不是一個特工能接觸到保險庫多少,而是你能給它多少的存取權限,仍然完成整個循環。
先前的文章:
- 如果你想將這個從保險庫到代碼的流程與其他編碼代理控制介面進行比較,T3 代碼審查 展示了如何在一個工作區中管理提供者 CLI、權限模式、差異和 PR 交接。
- 關於將 Claude Code 連接到外部工具的權限部分,Claude Code MCP 安全 解釋了為什麼工具信任、範圍訪問、審批和敏感路徑需要明確界限。
- 為了避免將 Obsidian 筆記與真實代理記憶混淆,代理工作流程記憶 說明了可重用例程和經驗驗證如何與普通存儲上下文不同。
- 如果你想了解此交接背後的更廣泛架構,AI 代理架構工具記憶規劃 描繪了規劃、記憶、工具、編排、權限和恢復如何協同工作。
- 關於審查後回寫的證據層,LLM 代理的確定性重放 顯示了在文件讀取、代碼更改、測試、審批和最終產物周圍應保留哪些記錄。