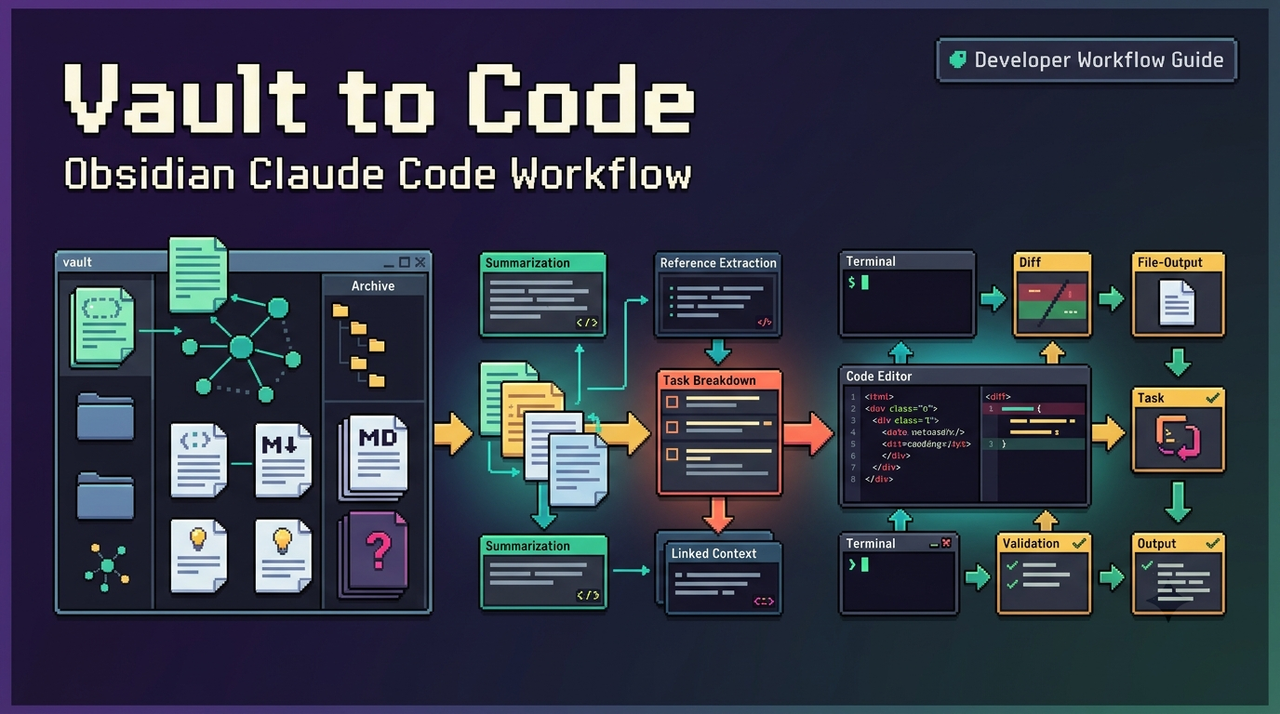
Um fluxo de trabalho Obsidian Claude Code não precisa transformar todo o seu cofre em "memória de agente." Eu o manteria muito mais restrito: recuperar um registro de decisão de arquitetura aprovado, aplicar essa decisão dentro de um repositório, revisar o código e as evidências de teste, e então adicionar uma nota de implementação de volta ao Obsidian.
Essa fronteira importa. O Obsidian pode ser uma base de conhecimento útil para agentes de codificação porque a nota original permanece visível e editável, enquanto o Claude Code pode atuar contra o repositório com seus próprios controles de permissão e árvore de trabalho. A parte arriscada é quando a recuperação silenciosamente se torna acesso irrestrito ao cofre, ou quando um agente escreve de volta antes de alguém ter verificado o que realmente mudou.
Eu sou Lena. Pausa aqui porque o fluxo de trabalho mais limpo não é o mais automatizado. É aquele em que cada transferência é óbvia.
| Estágio | Acesso do agente | Portal humano |
|---|---|---|
| Recuperar | Um ADR por meio de leituras CLI restritas | Confirmar a nota exata e a decisão |
| Aplicar | Um repositório ou árvore de trabalho isolada | Revisar diferenças e validação |
| Anexar | Apenas evidências revisadas | Aprovar a gravação final no cofre |
Definir a Tarefa Cofre-para-Código
Recuperar um registro de decisão de arquitetura
Comece com um ADR, não com “todo o contexto relevante do projeto.” Suponha um cofre fictício chamado Engineering, com a decisão armazenada em Architecture/ADR/ADR-0042.md. O repositório é um projeto fictício separado em ~/work/acme-api.
O objetivo da recuperação é simples: localizar o ADR, ler seu conteúdo exato e fornecer ao Claude Code apenas a decisão necessária para a mudança atual. O CLI atual do Obsidian suporta direcionamento de cofre, busca com escopo de pasta, direcionamento de caminho exato e leitura de arquivos. Sua documentação também afirma que vault=<name-or-id> deve aparecer antes do comando quando você direciona explicitamente um cofre.
Uma consulta controlada poderia ser:
obsidian vault="Engineering" search query="ADR-0042" path="Architecture/ADR" format=json
obsidian vault="Engineering" read path="Architecture/ADR/ADR-0042.md"
Use o path= exato após a pesquisa em vez de depender de um nome de arquivo curto quando várias notas podem resultar no mesmo nome. Este é um detalhe pequeno, mas elimina uma ambiguidade surpreendentemente grande da automação do cofre.
Adicionar uma nota de implementação revisada
A escrita de retorno não deve se tornar uma segunda tarefa autônoma. Ela deve registrar o que um humano já revisou: qual ADR foi aplicado, qual alteração no repositório o representa, qual validação foi executada e qualquer limitação ainda pendente.
Eu não deixaria Claude inventar “provas” a partir de sua própria narrativa. As provas deveriam vir do estado do repositório que pode ser inspecionado: o diff final, a saída do teste e, quando aplicável, o identificador do commit. A nota pode resumir esses fatos, mas não deve substituí-los.
Prepare o Cofre, o Repositório e o CLI
Faça backup do cofre antes da primeira escrita. Mantenha a pasta ADR separada de notas pessoais, credenciais, transcrições de reuniões ou qualquer coisa que Claude não precise. Para este fluxo de trabalho, eu não exporia o cofre inteiro através do acesso a diretórios adicionais do Claude Code. Deixe o Obsidian CLI realizar as leituras específicas do cofre e mantenha o Claude Code vinculado ao repositório.
A partir de 3 de setembro de 2026, a ajuda oficial do Obsidian diz que o CLI requer o instalador do Obsidian 1.12, especificando atualmente a versão 1.12.7 ou posterior. O aplicativo de desktop também deve estar em execução; se estiver fechado, o primeiro comando do CLI o iniciará. Verifique a atual documentação do Obsidian CLI antes de publicar comandos, pois o comportamento do CLI é exatamente o tipo de detalhe que eu prefiro verificar novamente do que assumir silenciosamente.
Do lado do Claude, comece com um modo de permissão conservador. A Anthropic atualmente documenta o default como mantendo edições e a maioria das ações do Bash sujeitas a aprovação, enquanto permite um conjunto incorporado de comandos somente leitura sem prompt, enquanto o plan é destinado a explorar um código-fonte sem editar os arquivos de origem. As regras de permissão também podem negar explicitamente o acesso a caminhos sensíveis.
Isso também é consistente com o modelo de acesso descrito na taxonomia de uso de ferramentas por agentes publicada pelo NIST, que separa acesso somente leitura, escrita restrita e escrita mais ampla ao pensar sobre sistemas de agentes. Para este fluxo de trabalho de conhecimento do desenvolvedor, eu preferiria conceder pouco acesso e aprovar uma ação extra do que dar silenciosamente a um agente de codificação acesso a pastas que ele nunca precisou.
Recuperar Contexto Antes de Editar o Código
O primeiro prompt do Claude Code deve ser uma tarefa de leitura, não uma tarefa de implementação. Dê a ele o ADR recuperado e peça três coisas em prosa: a restrição arquitetural, as áreas do repositório provavelmente afetadas e qualquer ambiguidade que deva impedir a edição.
Isso cria um ponto de revisão útil. Se o ADR disser que todas as chamadas HTTP de saída devem usar uma política de repetição compartilhada, Claude não deve alterar imediatamente cinco clientes. Ele deve primeiro identificar onde existem chamadas de saída e qual política o repositório atualmente utiliza.
Se essa leitura estiver errada, pare aí. Se estiver correta, passe para uma fase de edição separada. É aqui que o modo de planejamento mostra seu valor: a decisão arquitetônica é contexto, mas não é permissão para mudar tudo o que acontece relacionado ao tema.
Aplicar a Decisão e Capturar Evidências
Para uma mudança não trivial, isole o trabalho. O Claude Code agora documenta seu próprio fluxo de trabalho --worktree, enquanto o Git define worktrees como diretórios de trabalho separados que compartilham o histórico do repositório.
Uma sessão fictícia poderia começar com:
cd ~/work/acme-api
claude --worktree adr-0042-retry-policy
A atual documentação do Git worktree vale a pena manter por perto quando você precisar inspecionar, listar, reparar ou remover worktrees independentemente do Claude.
Então dê ao Claude uma instrução limitada: implemente o ADR-0042 apenas no módulo identificado, preserve o comportamento fora desse escopo, execute a validação aprovada do repositório e reporte o acompanhamento necessário em vez de expandir a tarefa por conta própria.
A evidência deve ser entediante da melhor forma. Leia a diferença. Verifique a lista de arquivos alterados. Execute ou reexecute os testes relevantes você mesmo quando a mudança for importante. Se houver um commit, registre seu identificador.
O Claude Code também salva dados de conversa localmente como arquivos de sessão JSONL e cria instantâneos dos arquivos afetados antes das alterações, de acordo com a documentação atual. Eu trataria isso como histórico operacional para retomar ou retroceder uma sessão, não como prova de que uma implementação está correta.
Escreva de volta somente após revisão humana
Uma vez que a implementação tenha passado pela revisão, prepare uma nota de evidência curta. Uma estrutura estável torna a recuperação posterior muito mais fácil:
ADR: ADR-0042
Repository: acme-api
Reviewed change: retry policy applied to outbound billing client
Evidence: reviewed diff; targeted tests passed
Commit: <reviewed-commit-id>
Open issue: none
Reviewed by: human
Então anexe-o a uma nota de projeto conhecida:
obsidian vault="Engineering" append \
  path="Projects/Acme/API/implementation-log.md" \
  content="\n## ADR-0042 implementation\nADR: ADR-0042\nRepository: acme-api\nEvidence: reviewed diff; targeted tests passed\nCommit: <reviewed-commit-id>\nReviewed by: human"
Obsidian documenta append como a adição de conteúdo fornecido a um arquivo de destino, com path= disponível para seleção exata do arquivo. Após a escrita, leia a nota de volta uma vez. Essa última leitura é barata e detecta erros de cofre errado, caminho errado, citação ou escrita duplicada antes que se tornem conhecimento durável do projeto.
Falhas Comuns e Recuperação
A primeira falha é mirar no cofre errado. Se o terminal estiver dentro de um cofre, o Obsidian pode usar esse cofre por padrão; caso contrário, o cofre ativo pode ser usado. Para este fluxo de trabalho, torne vault= explícito e coloque-o primeiro.
Outro erro é dar ao Claude mais acesso do que a tarefa exige. Não adicione todo o diretório de anotações simplesmente porque um ADR está lá. Mantenha os caminhos sensíveis negados, aprove chamadas de shell deliberadamente e evite modos de passagem de permissão em uma estação de trabalho normal.
Os worktrees adicionam seu próprio limite de recuperação. Antes de retomar uma sessão de codificação antiga, verifique git status e git worktree list. O Claude Code atualmente documenta o comportamento de criação e limpeza automática de worktrees, incluindo o tratamento diferente quando existem mudanças, mas eu verificaria esses detalhes novamente antes da publicação em vez de tratá-los como política permanente.
As tentativas também podem duplicar uma nota de implementação. A documentação oficial do Obsidian CLI não descreve append como uma operação idempotente. Procure a nota de destino pelo ID do ADR ou pelo commit revisado antes de executar um segundo acréscimo.
Perguntas Frequentes
As bases do Obsidian podem fornecer contexto estruturado para o Claude Code?
Sim, condicionalmente. O CLI do Obsidian atualmente fornece base:query, com formatos documentados incluindo JSON, CSV, TSV, Markdown e caminhos de arquivos. O Claude Code pode consumir essa saída se seu fluxo de trabalho a passar ou permitir o comando relevante. Esta não é uma integração nativa documentada entre Obsidian e Claude, então mantenha a consulta limitada e inspecione o que retornou antes de tratar como contexto autoritativo.
Os comandos gerados por plugins produzem formatos de saída legíveis por máquina estáveis?
A documentação oficial do Obsidian diz que o CLI pode listar comandos registrados por plugins e executá-los pelo ID do comando. Não encontrei nenhuma garantia geral oficial para esquemas estáveis legíveis por máquina a partir de comandos de plugins arbitrários. Não tenho uma resposta confiante além disso, então eu trataria os contratos de saída como específicos de cada plugin, em vez de assumir estabilidade para automação.
O Claude Code pode recuperar conteúdo incorporado do Canvas através do CLI?
A referência atual da CLI não documenta um comando de recuperação que reconheça o Canvas. O Obsidian documenta que arquivos .canvas usam o formato aberto JSON do Canvas. Portanto, o acesso direto ao arquivo oferece outra possível rota, mas eu não afirmaria que a CLI do Obsidian atualmente realiza extração semântica do conteúdo incorporado do Canvas para o Claude Code.
Os aliases de wikilink são preservados quando Claude Code adiciona notas?
O Obsidian documenta operações de inspeção de alias e de acréscimo de conteúdo, mas não encontrei nenhuma garantia publicada cobrindo especificamente a preservação de alias de wikilink durante o acréscimo. Se a sintaxe do alias for importante, acrescente o texto revisado exatamente como está e leia imediatamente a nota de destino.
O Obsidian Headless pode substituir o aplicativo de desktop neste fluxo de trabalho?
Não como uma substituição direta para o mesmo fluxo de trabalho de CLI. Atualmente, o Obsidian descreve o Headless como um cliente autônomo em beta aberto para serviços incluindo Sync e Publish, enquanto a CLI do Obsidian controla a aplicação desktop. O Headless poderia colocar um cofre sincronizado em um servidor para um fluxo de trabalho diferente baseado em arquivos, mas a documentação oficial não o posiciona como uma implementação completa da superfície de comandos da CLI desktop. (Obsidian)
Conclusão
A versão útil do Obsidian Claude Code é deliberadamente pequena: sai um ADR, ocorre uma mudança de código revisada e uma nota de evidência volta.
Isso é suficiente para fazer do Obsidian parte de um fluxo de trabalho de conhecimento do desenvolvedor sem fingir que o cofre é memória autônoma ou dar a um agente de codificação autoridade permanente para escrever sobre o conhecimento do projeto. Mantenha o backup do cofre atualizado, mantenha as permissões restritas, mantenha os worktrees inspecionáveis e faça da revisão humana o único caminho para escrever de volta.
É aí que vou deixar por enquanto. A questão interessante não é quanto do cofre um agente pode alcançar. É quão pouco acesso você pode dar a ele e ainda assim completar o ciclo.
Postagens Anteriores:
- Se você quiser comparar este fluxo de cofre-para-código com outra superfície de controle de agente de codificação, Revisão de Código T3 mostra como CLIs de provedor, modos de permissão, diffs e a entrega de PR podem ser gerenciados em um único espaço de trabalho.
- Para o lado de permissão de conectar o Claude Code a ferramentas externas, Segurança MCP do Claude Code explica por que a confiança na ferramenta, acesso com escopo, aprovações e caminhos sensíveis precisam de limites claros.
- Para evitar confundir notas do Obsidian com a memória real do agente, memória do fluxo de trabalho do agente explica como rotinas reutilizáveis e experiências validadas diferem do contexto armazenado comum.
- Se você quiser a arquitetura mais ampla por trás dessa entrega, planejamento de memória de ferramentas de arquitetura de agente de IA mapeia como planejamento, memória, ferramentas, orquestração, permissões e recuperação se encaixam.
- Para a camada de evidências por trás de uma escrita revisada, reprodução determinística para agentes LLM mostra quais registros devem sobreviver em relação à leitura de arquivos, alterações de código, testes, aprovações e artefatos finais.