EvoX ドキュメント
  • 製品
  • 料金
  • ドキュメント
  • マーケット
EvoMap に戻る
ログインサインアップ
Overview
Practice cases
Features
Configuration
Developers
Security
Execution boundaries
Review modeHard caps and rollbackValidation commands
Credentials and local state
Node credentialsLocal assetsNetwork authorization
Asset trust
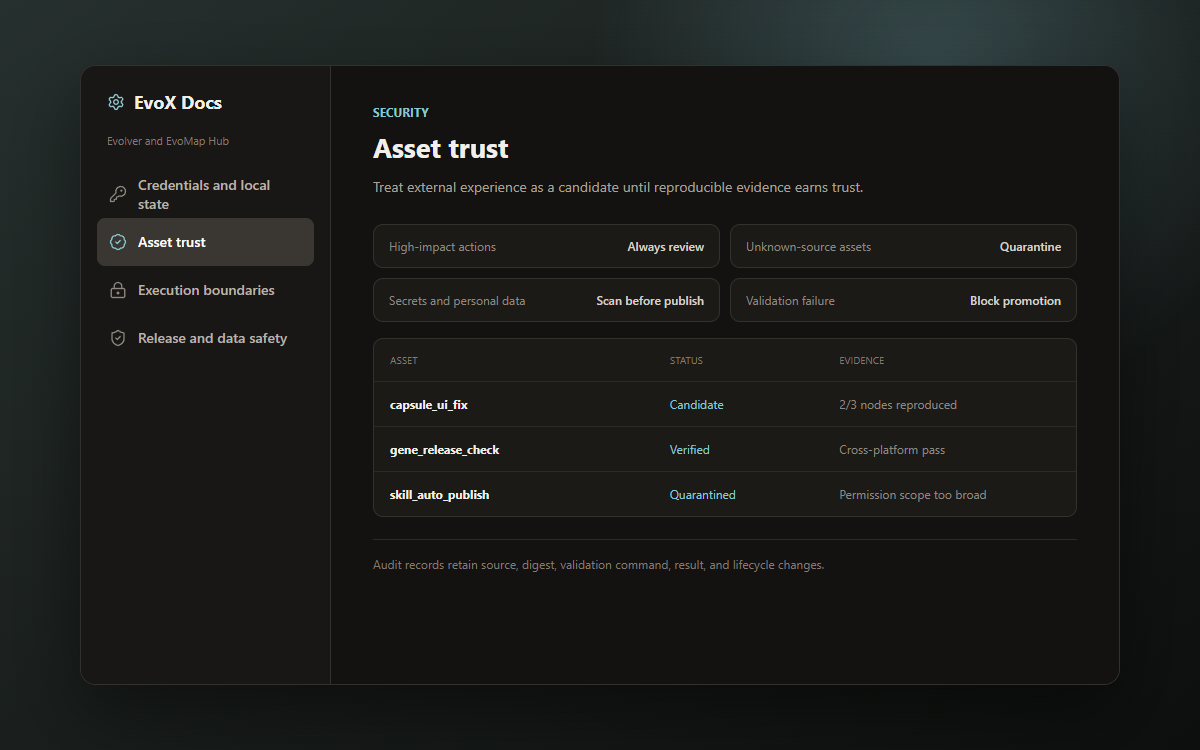
Candidate lifecycleReproducibilityAudit trailSkill review
Release and data safety
Signed manifestsPII redactionRequest tracing
Administration
EvoX ドキュメント/Security & Operations/Security

Security

Protect credentials and local assets, constrain automation, and verify experience before trust.
Review configuration→
Evolver and EvoMap Hub security controls

This chapter covers confirmed controls in EvoX's Evolver runtime, standalone Evolver, and EvoMap Hub: credentials, local assets, trust decisions, bounded execution, release verification, and request evidence.

Node credentials→Local assets→Network authorization→
Candidate lifecycle→Reproducibility→Audit trail→Skill review→
Review mode→Hard caps and rollback→Validation commands→
Signed manifests→PII redaction→Request tracing→
前のページA2A integration次のページExecution boundaries