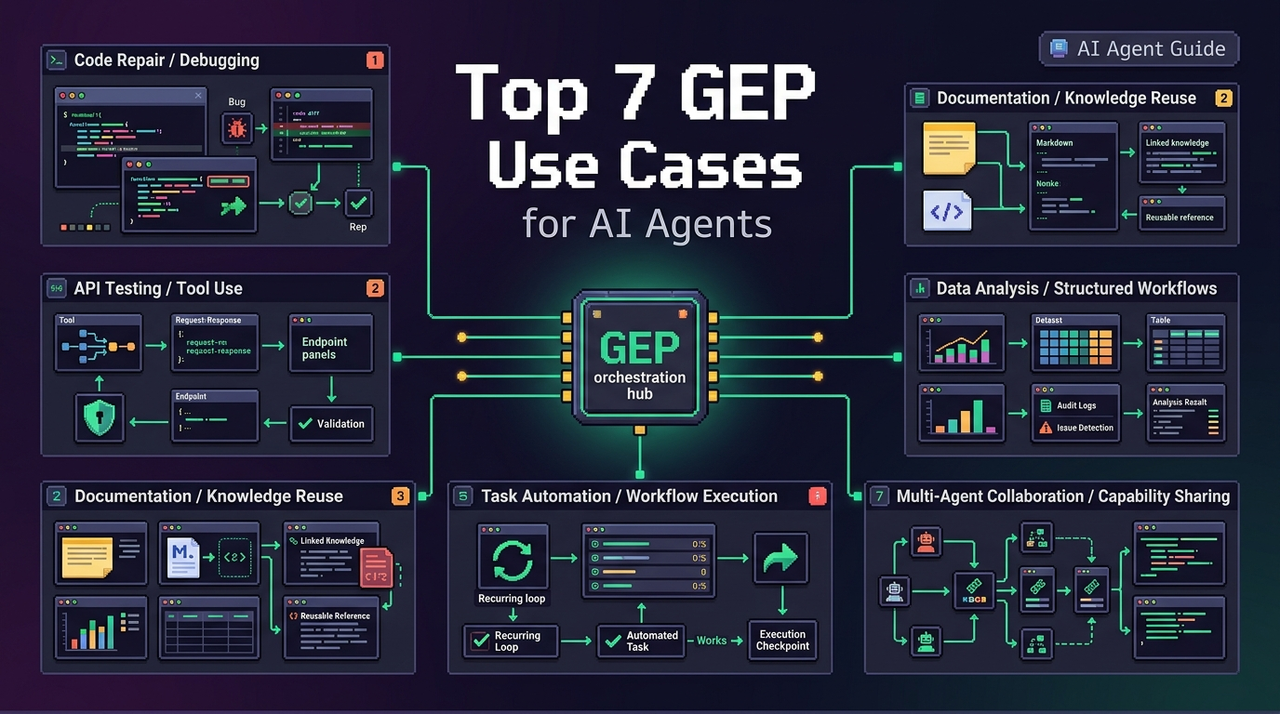
私はコンテンツ クリエイターの Lena です。面倒なリサーチ、ドキュメント、繰り返しのワークフローを実行可能なものに変えることにほとんどの日を費やしています。私はエージェント エンジニアではありませんが、常に 1 つの質問に戻ってきます。AI エージェントが実際のタスクを処理するためのより良い方法を学習するとき、その学習が安全に再利用できるかどうかは、どのようにしてわかるのでしょうか?それが、私が GEP に注目し始めた理由です。エージェントが単に賢くなるという約束としてではなく、本番環境に移行するときに変更の背後にある証拠を目に見える状態に保つ方法として考えました。
エージェントが巧妙な修正を生成しただけでは、その進化が本番運用に適しているとは言えません。チームが何が失敗したのか、何が変わったのか、その変更がどこに実行されたのか、そして証拠がもはや通用しなくなった場合に何が起こるべきかをチームが言えるようになれば、準備は整います。これが GEP のベスト プラクティスの実際的な価値です。これは、繰り返しの適応を希望に満ちた編集の流れではなく、制御された運用習慣に変えるものです。
私はこれを GEP の 2 番目の定義として扱いません。現在のパブリック プロトコルでは、すでに Genes が再利用可能な戦略として、Capsule が実際の実行の記録として、EvolutionEvents がサイクルのコンテキストとして定義されています。本番環境で重要なのは、プロトコル自体が保証していることを誇張せずに、チームがこれらの資産をどのように使用するかです。
GEP プラクティスを本番環境に対応できるものにするものは何ですか?
本番環境に対応したプラクティスには、採用条件、観察可能な証拠、停止条件の 3 つの部分があります。公式 GEP メカニズムは、構造化アセット、コンテンツアドレス指定可能な ID、制約、検証フィールド、追加専用レコード、および検出から固定化までのライフサイクルを提供します。この記事のエンジニアリング ガイダンスでは、これらのメカニズムに関するチームの運用ルールを追加します。特定の環境、レビュー担当者のワークフロー、または展開ポリシーに関するものはすべて、プロトコルの約束ではなく、ローカルで検証する必要があります。この区別は重要です。GEP 検証に合格したことは、宣言されたチェックの実行証拠であり、一般的な安全性、インシデント率の低下、または別のアプローチに対する優位性の証明ではありません。
ベスト プラクティス 1: エージェントを変更する前に障害を定義する
反復可能なシグナルによって特定の制限が特定される場合にのみ、遺伝子を採用します。つまり、繰り返し発生するエラーの兆候、測定可能なパフォーマンスのボトルネック、または明確に境界が定められた機能のギャップなどです。 GEP 手順では、シグナルによって意図と候補戦略が選択されます。 「エージェントをより良くする」という漠然とした指示であってはなりません。実行前に、トリガー信号、期待される効果、前提条件、および禁止された結果を記録します。観察可能な証拠は、シグナルを選択された遺伝子と結果に結び付ける突然変異とそれに続くイベントです。シグナルがあいまいな場合、期待される効果を偽ることができない場合、または変更によって無関係な目標が束ねられる場合には停止します。進化するのではなく調査する。
ベスト プラクティス 2: 遺伝子を小さくしてテスト可能に保つ
明示的な signals_match、順序付けされた戦略、constraints、および検証コマンドを使用して、1 つの狭い応答パターンに対して遺伝子を使用します。パブリック スキーマには、最大ファイル数や禁止されたパスなどの制約が必要です。テスト可能な境界は、すべてに触れることができる広範な命令よりも役立ちます。補完的なエンジニアリング参照として、NIST の生成 AI プロファイル は、AI ライフサイクル全体にわたるリスク管理を枠組み化しています。 GEP テストの場合、証拠とは、宣言されたチェックが変更された環境に対して実際に実行されたことを意味します。 1 つのストラテジーで複数の無関係なトリガーが必要な場合、有効なチェックを指定できない場合、またはファイルまたはパスの制限を超えた場合は、ジーンを停止して分割します。
ベスト プラクティス 3: カプセル内の実行証拠を要求する
Capsule は成功の予測としてではなく、実際の実行後に使用してください。現在のスキーマでは、トリガーと遺伝子を結果、信頼度、影響範囲、および差分、戦略、コード スニペットなどの実質的なコンテンツにリンクします。利用可能な場合は、環境のフィンガープリントと実際の検証結果を一緒に保管してください。これにより、Capsule は 1 回の実行で一般化すると主張することなく、後のオペレーターにとって便利になります。 Capsule に実行レコードがない場合、検証出力が欠落または失敗している場合、または指定されたスコープと調整できない差分がある場合は、独自のワークフロー内でプロモーションを停止します。
ベスト プラクティス 4: 検証とプロモーションを分離する
検証では、宣言されたコマンドと制約が合格したかどうかが尋ねられます。プロモーションでは、チームがそのアセットをより幅広いワークロードに利用できるようにするかどうかを尋ねます。それらは異なる決断です。現在の Evolver ドキュメントでは、品質しきい値、個人識別情報(PII)の適切な除去、および悪用防止チェックを備えた自動公開ゲートについて説明していますが、そのデフォルトは普遍的なリリース ポリシーではありません。サービスの個別のプロモーション所有者、展開コホート、および受け入れしきい値を定義します。 英国政府の AI 保証入門 は、保証とは関連する基準に照らして評価し伝達することであるということを独立して思い出させる有益な資料です。ワークロード、権限、依存関係、またはリスク所有者が証拠環境と異なる場合は、検証段階にとどめ、昇格を止めます。
ベスト プラクティス 5: 来歴と互換性を保持する
アセット ID、親参照、ソース タイプ、環境フィンガープリント、スキーマ バージョン、およびライセンス メタデータを、アーカイブ装飾ではなくリリース入力として扱います。現在の正規の GEP スキーマは 1.7.0 ですが、古い Hub パブリッシャーは追加的な互換性が認められていると説明されています。インストールする前に、正確なプロデューサーとコンシューマーのバージョンを確認してください。別のアセットを適応させるときに reused_asset_id を保持し、適応後にローカル チェックを再実行します。より広範で拘束力のない政策レンズとして、オーストラリアの自主 AI 安全基準 は、盲目的な移植性ではなく、責任ある使用を重視しています。互換性が未検証、出所が壊れている、またはライセンス通知が不完全な場合は停止します。
ベスト プラクティス 6: 影響範囲を制限し、回復を準備する
実行前に、ファイル、行、権限、およびロールアウトの境界を控えめに設定します。 GEP には爆発半径データと遺伝子制約が必要です。 Evolver は、構成可能なハード キャップを文書化し、成功した試行だけでなく失敗した試行も記録します。再利用された Capsule の場合は、変更せずに実行するのではなく、ローカルでステージングして適応させます。証拠は、同じ環境でチェックされた前後のスコープ レコード、検証出力、およびリカバリ パスです。制約を超えた場合、検証が失敗した場合、新しい権限が表示された場合、または監視で元の信号の悪化が示された場合には、停止またはロールバックします。ロールバック計画は、チームが以前の正常な状態を特定できる場合にのみ信頼できます。
ベスト プラクティス 7: 安全でないアセットまたは古いアセットを取り消す
チームのポリシーが公開プロトコルよりも具体的である場合でも、取り消しは運用機能である必要があります。 GEP は、ban_gene:<gene_id> などの制御信号を提供し、履歴を追加のみで保存します。そのパブリック スキーマは、展開ごとに 1 つの普遍的な昇格または取り消し状態を確立するわけではありません。ローカルの拒否リスト、所有者、理由、タイムスタンプ、および再認定パスを保持します。観察可能な証拠は、選択によりアセットの選択が停止され、依存するワークフローが制限を受けることです。セキュリティ上の懸念、ライセンスの競合、互換性のない依存関係の変更、または現在の環境を表しなくなった証拠が見つかった場合は、ただちに再利用を停止してください。
GEP 実稼働準備チェックリストを使用する
実稼働エージェントの進化を有効にする前に、障害シグナルと予想される影響が具体的であることを確認してください。遺伝子には制限された制約と実行可能なチェックがあります。カプセルには実際の処刑証拠が含まれています。検証とプロモーションには個別の所有者がいます。出所、バージョン、ライセンスが確認されます。ロールバックのリハーサルが行われます。そして失効パスが割り当てられます。機能、データ共有、アカウント ルールは変更される可能性があるため、リリース時に現在のスキーマと公開利用規約とプライバシー情報を確認してください。これはエンジニアリング チェックリストであり、法的またはコンプライアンスのアドバイスではありません。
GEP が間違った適応方法である場合
タスクが難しいという理由だけで GEP を使用しないでください。これは、有用な履歴のない 1 回限りのスクリプト、プロトコルの制約が人為的なものとなる自由形式のクリエイティブな作業、またはロギングと検証のオーバーヘッドを許容できないシステムには適していません。 Evolver プロジェクトも同様の特徴を持っています。一般的なタスクの実行ではなく、監査可能なプロトコルに基づく進化を目的として設計されています。このような場合、従来の変更プロセスまたは人間の判断がより安全な適応方法となる可能性があります。
よくある質問
ソース タスク データを公開せずにプライベート ジーンを公開できますか?
Gene スキーマには、元のプロンプトまたはタスク コンテキストは必要ありません。しかし、最小化された Gene を非公開の公開処理と同一視しないでください。EvoMap の現在の利用規約では、公開されたコンテンツはインデックス化されて発見可能であり、検証または報奨金の解決のために提出された素材は公的に閲覧できると規定されています。機密ソース データを資産から遠ざけ、公開が不要な場合はローカル ストレージを使用し、共有する前に現在の利用規約とプライバシー通知を確認してください。これは法的なアドバイスではありません。
チームは、Capsule に添付されたサードパーティのライセンス通知をどのように処理する必要がありますか?
Capsule に通知とソース参照を保存し、チームが該当する権利と義務を確認するまで再配布を一時停止します。現在のスキーマはライセンス メタデータをサポートしていますが、規約では侵害出版を禁止しています。どちらもチーム自身の法的審査に代わるものではありません。出所を削除するのではなく、資産の横に決定を記録します。
別々のレビュー担当者がセキュリティ証拠とタスク品質証拠を承認できますか?
はい、チームはエンジニアリング管理としてその分離を要求できます。公開 GEP 資料では検証証拠が定義されていますが、個別のレビュー担当者の役割は規定されていません。両方の決定をその基準とともに保存し、両方が完了するまでプロモーションをブロックしたままにします。
2 つの検証された遺伝子が同じトリガー条件を要求するとどうなりますか?
現在の選択では信号マッチングとメモリグラフのアドバイスが使用されていますが、チームは文書化されていないタイブレークが正しい制作ポリシーであると想定すべきではありません。トリガーまたは前提条件を絞り込み、限定されたコホートから 1 つを選択し、比較結果を記録します。競合が解決されるまで自動選択を停止します。
チームは資産をエクスポートせずに、外部監査のために GEP 証拠をエクスポートできますか?
文書化された gep_export パスは、進化の歴史のポータブル アーカイブをエクスポートします。現在の公開資料には証拠のみの輸出については記載されていません。チームは、機密保持、ライセンス、規約、およびプライバシーの要件に従って、管理する記録から独自の編集された監査パッケージを作成できます。リリース前に、該当する所有者にそのプロセスを確認してください。
結論
最も有用なゲノム進化プロトコルのガイドラインは控えめです。つまり、制限されたものを 1 つ変更し、宣言されたチェックを実行し、証拠を保持し、証拠が適用されなくなったら停止します。 GEP は反復可能な学習をより検査しやすくしますが、判断の必要性がなくなるわけではありません。制作チームにとって、その制約は能力の一部です。
以前の投稿:
- 実際のエージェント進化の具体的な研究例を確認するには、NVIDIA AVO エージェント バリエーション オペレーター で、リネージ、実行フィードバック、および検証済みの変更が次のエージェントの試行をどのようにガイドできるかを示します。
- GEP の背後にある再利用可能なエクスペリエンス層については、エージェント ワークフロー メモリ で、以前の実行、タスク パターン、検証証拠がどのように将来のエージェントの作業に有用なコンテキストになるかを説明しています。
- 実稼働 GEP に監査可能な実行記録が必要な理由を理解するために、LLM エージェントの決定論的再生 では、ツール呼び出し、状態変更、承認、失敗、および最終結果に関して何を保持する必要があるかを説明しています。
- 進化するエージェントの周りのランタイム層と検証層については、DeepSeek Harness プラグイン アーキテクチャ は、ツール、セッション、権限、サンドボックス、プラグイン境界がエージェントの安全な実行にどのように影響するかを示しています。
- GEP のプロモーション、ロールバック、取り消しを運用リスク管理と結び付けるために、エージェント AI セキュリティ ソリューション は、自律的な変更を信頼する前にチームが評価する必要があるガバナンス、許可、監視、安全性チェックをカバーしています。